
SSO (Single Sign-On, ou login único) no GED é a configuração em que o colaborador se autentica uma única vez em um provedor de identidade corporativo, como o diretório da empresa, e passa a acessar o sistema de Gestão Eletrônica de Documentos sem digitar uma nova senha. O GED confia na identidade atestada por esse provedor, valida a asserção recebida e aplica as suas próprias regras de permissão sobre prontuários, contratos e dossiês. Para empresas com milhares de colaboradores, várias unidades e alto turnover, o login único reduz senhas compartilhadas, acelera desligamentos e melhora a rastreabilidade de quem acessou cada documento. Ele não substitui, porém, a governança de permissões nem a validade jurídica dos documentos armazenados, que dependem de outras camadas do projeto.
Em resumo
- O SSO separa duas funções: o provedor de identidade (IdP) autentica o usuário, e o GED, como provedor de serviço (SP), valida o token e decide o que ele pode ver.
- A integração exige canal criptografado, protocolo padronizado (SAML, OAuth 2 ou OpenID Connect) e o mapeamento correto entre o usuário do diretório e o usuário do GED.
- Login único não é provisionamento: admissões, mudanças de função e desligamentos precisam de regras próprias, idealmente acionadas pelo RH.
- Como o SSO concentra o risco no provedor de identidade, MFA, expiração e revogação de sessões são obrigatórios em ambientes com dados pessoais de colaboradores.
- O SSO controla quem entra no sistema; a força probatória do documento vem da digitalização com requisitos legais, da assinatura eletrônica e da trilha de auditoria.
Índice
- O que é SSO e como ele funciona em um GED
- Por que o login único importa em operações com alto turnover
- Requisitos técnicos para integrar o SSO ao GED
- Etapas para implantar o SSO no GED
- Admissão, mudança de função e desligamento
- Cuidados de segurança e proteção de dados
- O SSO garante a validade jurídica dos documentos?
- Software GED da Image One para RH e Jurídico
- A visão da Image One
- Perguntas frequentes
- Fontes
O que é SSO e como ele funciona em um GED
- O que é SSO e como ele funciona em um GED
- Por que o login único importa em operações com alto turnover
- Requisitos técnicos para integrar o SSO ao GED
- Etapas para implantar o SSO no GED
- Admissão, mudança de função e desligamento
- Cuidados de segurança e proteção de dados
- O SSO garante a validade jurídica dos documentos?
- Software GED da Image One para RH e Jurídico
- A visão da Image One
- Perguntas frequentes
- Fontes
O que é SSO e como ele funciona em um GED
O SSO é um modelo de autenticação centralizada no qual uma autoridade confiável verifica a identidade do usuário e vários sistemas passam a reconhecer essa verificação. O Serpro descreve essa arquitetura como um modelo centralizado com um provedor de identidade e vários provedores de serviço que compartilham identidades, admitindo inclusive a federação entre provedores de domínios administrativos diferentes, cenário comum em grupos empresariais com várias razões sociais.
No contexto de um GED corporativo, o fluxo segue uma sequência previsível:
- O colaborador abre o GED sem sessão ativa.
- O GED, atuando como provedor de serviço, redireciona o usuário ao provedor de identidade da empresa.
- O usuário se autentica no IdP, com senha e, preferencialmente, um segundo fator.
- O IdP devolve ao GED uma asserção SAML ou um código OpenID Connect, que é trocado por tokens.
- O GED valida assinatura, expiração, emissor e público-alvo do token antes de criar a sessão, conforme o fluxo de login único descrito pela Auth0.
O ponto decisivo para RH e Jurídico está na etapa final: cada aplicação valida o seu próprio token e aplica as suas próprias autorizações. Em outras palavras, o fato de um analista de folha estar autenticado no diretório corporativo não lhe dá, automaticamente, acesso aos dossiês trabalhistas em litígio. Essa decisão continua sendo do GED, com base em perfis, unidades, centros de custo e classificação documental.
Por que o login único importa em operações com alto turnover
Empresas com grande rotatividade convivem com um problema silencioso: terminais com credenciais compartilhadas, ex-colaboradores que mantêm acesso por dias e um volume elevado de chamados de redefinição de senha. Em operações distribuídas, a soma desses fatores compromete a responsabilização individual pelos acessos, justamente o elemento que o Jurídico precisa demonstrar quando um documento é contestado.
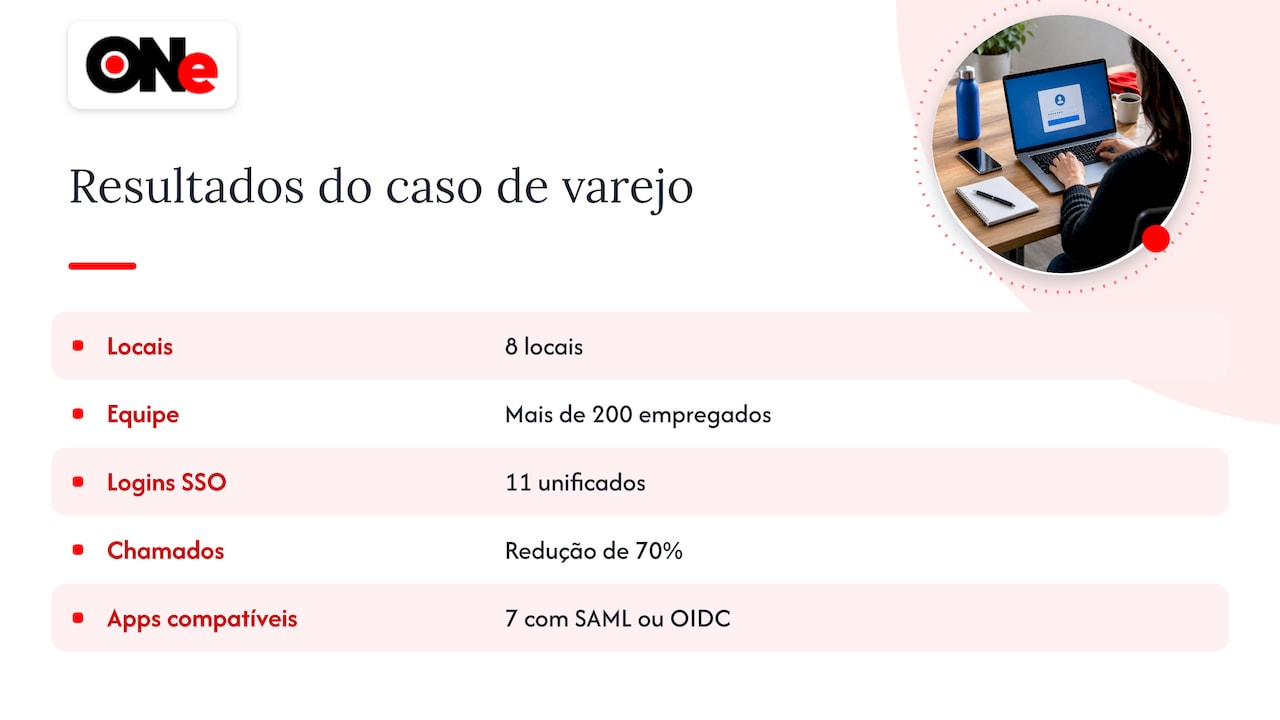
Um caso de varejo com 8 locais e mais de 200 empregados ilustra o ganho operacional: segundo a garrisonOne, a rede unificou 11 logins com SSO e MFA, reduziu em 70% os chamados de redefinição de senha, eliminou credenciais compartilhadas nos terminais e passou a executar o desligamento de forma imediata, por gatilho do RH. O mesmo relato registra que sete aplicações eram compatíveis com SAML ou OIDC, enquanto as demais exigiram integrações específicas, o que reforça a importância de mapear a compatibilidade de cada sistema antes do projeto.
Em empresas com mais de mil colaboradores e múltiplas unidades, a escala multiplica esses efeitos. A centralização da identidade dialoga diretamente com a centralização documental, tema que aprofundamos no guia de gestão documental em múltiplas unidades empresariais.
Requisitos técnicos para integrar o SSO ao GED
Antes de abrir o projeto, TI, RH e Jurídico devem alinhar um conjunto mínimo de requisitos. As referências públicas brasileiras e a documentação dos grandes provedores de identidade convergem nos seguintes pontos:
| Requisito | O que verificar | Referência |
|---|---|---|
| Canal criptografado | HTTPS em todo o fluxo e suporte a TLS 1.2 nos sistemas clientes | gov.br e Unicamp |
| Protocolo padronizado | Suporte a SAML, OAuth 2 ou OpenID Connect no GED | Unicamp |
| Proteção do fluxo de autorização | Uso de PKCE em fluxos OAuth/OIDC | gov.br |
| Sessão própria da aplicação | O GED cria e controla a sua sessão, sem reutilizar diretamente o token do IdP | gov.br |
| Metadados SAML | URL de login, identificador da entidade e URL de resposta configurados | Microsoft Learn |
| Vinculação de contas | NameID mapeado para um identificador estável e ligado ao usuário correto do GED | Microsoft Learn |
| Disponibilidade | Redundância e tolerância a falhas na autenticação central | Unicamp |
A documentação do Login Único gov.br exige HTTPS em todo o canal, PKCE com code_verifier entre 43 e 128 caracteres e recomenda que a aplicação mantenha sessão própria, sem reutilizar diretamente o token recebido. O guia de integração com a autenticação central da Unicamp exige TLS 1.2 dos sistemas clientes, adota OAuth 2, OpenID Connect e SAML e trata distribuição de carga e tolerância a falhas como parte da solução, porque, quando a autenticação central para, todos os sistemas dependentes param com ela.
No ambiente Microsoft, o tutorial de integração SAML do Microsoft Entra ID com um GED de mercado mostra o padrão típico: assinatura do GED habilitada para SSO, função administrativa no Entra ID, configuração SAML com URL de login, identificador da entidade e URL de resposta, e mapeamento do NameID para o ObjectID ou outra declaração aplicável à organização.
Etapas para implantar o SSO no GED
Com os requisitos validados, a implantação costuma seguir uma ordem que reduz retrabalho e evita bloqueios em produção:
- Inventário de identidades e perfis. Levante quais diretórios existem (um por empresa do grupo, um por unidade, um corporativo) e quais perfis de acesso o GED precisa refletir: RH corporativo, RH de unidade, Jurídico interno, escritórios externos, auditoria.
- Escolha do protocolo e do identificador. Defina SAML ou OIDC e o atributo que identificará o usuário de forma estável. Matrícula e e-mail mudam; identificadores imutáveis do diretório evitam contas órfãs.
- Configuração no IdP e no GED. Cadastre a aplicação, troque metadados e certificados e defina quais atributos serão enviados. Envie apenas o necessário para autorização.
- Vinculação de contas existentes. Associe os usuários já cadastrados no GED às identidades do diretório e trate duplicidades antes da virada.
- Política de sessão e MFA. Estabeleça tempo de expiração, reautenticação para operações sensíveis e segundo fator obrigatório para perfis com acesso a dossiês completos.
- Piloto por unidade. Comece por uma unidade ou área, valide logs de acesso e só então expanda.
- Conta de contingência. Mantenha um acesso administrativo de emergência, protegido e auditado, para o caso de indisponibilidade do IdP.
Esse roteiro se encaixa no cronograma maior do projeto documental, detalhado em implantação de GED: roteiro completo, e na camada de integração com o sistema de folha e cadastro, descrita no guia de integração do GED com o RH.
Admissão, mudança de função e desligamento
O erro mais frequente em projetos de SSO é supor que o login único resolve o ciclo de vida do acesso. Ele autentica a entrada, mas o projeto precisa definir quem pode acessar, como as contas são vinculadas e como funcionam autorização e provisionamento. Há ainda um detalhe técnico relevante: desabilitar a conta no IdP pode bloquear novos logins sem encerrar imediatamente a sessão já aberta na aplicação, o que exige uma regra explícita de revogação de sessões no desligamento.
O provisionamento automatizado é uma camada distinta. A documentação da Document360 sobre SSO separa a configuração de SAML, OpenID Connect ou JWT do provisionamento via SCIM, protocolo que, quando suportado, adiciona, atualiza e desativa usuários automaticamente. Para o GED de RH, isso significa conectar três eventos ao cadastro de pessoal:
- Admissão: o colaborador da área de RH ou Jurídico recebe o perfil correspondente à função e à unidade, com aprovação do gestor.
- Mudança de função ou transferência de unidade: o perfil anterior é revogado e o novo é aplicado. Segundo a Omada, não remover permissões de funções anteriores faz os direitos se acumularem e pode violar políticas de segregação de funções e de conformidade.
- Desligamento: conta desativada no diretório, sessões encerradas no GED e acessos de terceiros vinculados ao colaborador revistos no mesmo dia.
Para o Jurídico, esse controle tem valor probatório: a trilha de acesso individual permite demonstrar quem consultou, baixou ou alterou um documento, o que perde força quando existem contas genéricas ou acessos remanescentes de ex-colaboradores.
Cuidados de segurança e proteção de dados
O SSO reduz a fadiga de senhas e os chamados de suporte, mas concentra o risco. A revisão sistemática sobre segurança e privacidade em SSO, publicada em 2025, aponta que o comprometimento do IdP, de uma sessão ou de um token pode afetar vários sistemas ao mesmo tempo, e por isso trata MFA, expiração e revogação de sessões como medidas necessárias. O mesmo estudo recomenda:
- invalidar a sessão do IdP quando o usuário faz logout do serviço;
- proteger os dados em trânsito com criptografia;
- limitar o compartilhamento de atributos ao mínimo necessário;
- manter consentimento transparente sobre os dados trocados;
- auditar periodicamente a vinculação de contas.
No GED de RH, esses cuidados ganham peso adicional porque os prontuários reúnem dados pessoais e, em muitos casos, dados de saúde, como atestados e exames ocupacionais, sujeitos à LGPD. A recomendação prática é definir, com o encarregado de dados (DPO) e o Jurídico, quais atributos o IdP envia ao GED, por quanto tempo os logs de acesso são mantidos e quem revisa os acessos privilegiados. Os prazos de guarda desses registros devem constar da política de retenção documental da empresa.
O SSO garante a validade jurídica dos documentos?
Não. O SSO responde à pergunta “quem acessou o sistema”, enquanto a validade jurídica responde a outra: “este documento é íntegro, autêntico e pode ser apresentado como prova”. São camadas complementares, e confundir as duas é uma fonte comum de passivo trabalhista.
| Camada | O que garante | Como se obtém |
|---|---|---|
| SSO e MFA | Identidade de quem acessa o GED | Provedor de identidade integrado ao GED |
| Autorização e provisionamento | Quem pode ver cada prontuário ou dossiê | Perfis, regras por unidade e eventos do RH |
| Trilha de auditoria | Registro de consultas, downloads e alterações | Logs do GED com retenção definida |
| Digitalização com valor legal | Equivalência do documento digital ao físico | Processo que atende ao Decreto 10.278 |
| Assinatura eletrônica | Autoria e integridade de documentos nascidos digitais | Modalidade adequada ao tipo de documento |
Um GED com login único impecável pode armazenar cópias digitalizadas sem os requisitos legais e, nesse caso, o documento continuará frágil em audiência. Por isso, o projeto de autenticação deve caminhar junto com a digitalização de documentos com valor legal e com a definição de quando cada assinatura eletrônica no RH é aplicável.
Software GED da Image One para RH e Jurídico
Na Image One, tratamos o GED como peça de gestão de risco, e não apenas como repositório. Nosso Software GED foi desenvolvido para empresas com grande volume de colaboradores, múltiplas unidades e alta complexidade operacional, com organização completa dos dossiês, integração com sistemas de RH e jurídicos e apoio à localização rápida de documentos quando o contencioso exige.
Combinado à Digitalização Registrada, à Assinatura Eletrônica e ao Compliance Documental, o GED passa a sustentar tanto o controle de acesso quanto a força probatória dos prontuários. Se a sua equipe de TI está desenhando a integração de autenticação, nossos especialistas podem avaliar os requisitos do seu ambiente junto com RH e Jurídico.
A visão da Image One
Em nossa atuação com empresas de alto turnover, observamos que a discussão sobre SSO costuma nascer na TI, como um tema de conveniência e de redução de chamados, quando, na prática, ela pertence também ao RH e ao Jurídico. O login único é o primeiro elo de uma cadeia de responsabilização: só é possível demonstrar em juízo quem consultou ou alterou um prontuário quando cada acesso está vinculado a uma identidade individual, ativa e com permissões coerentes com a função exercida.
Por isso, defendemos que o projeto de autenticação seja conduzido em conjunto com a governança documental. De nada adianta um acesso perfeitamente controlado a documentos que não têm valor legal, assim como de pouco serve um acervo digitalizado com certificação se ex-colaboradores e perfis acumulados continuam enxergando dossiês sensíveis. Nossa proposta reúne as duas pontas: digitalização registrada com certificação cartorial, que confere ao documento digital valor legal idêntico ao físico, e um GED organizado para que RH, Jurídico e Finanças localizem a prova certa em minutos, com segurança jurídica e redução efetiva do passivo trabalhista.
Alexandre Maiali
Perguntas frequentes
O que significa SSO no login de um sistema?
Em nossa atuação com empresas de alto turnover, observamos que a discussão sobre SSO costuma nascer na TI, como um tema de conveniência e de redução de chamados, quando, na prática, ela pertence também ao RH e ao Jurídico. O login único é o primeiro elo de uma cadeia de responsabilização: só é possível demonstrar em juízo quem consultou ou alterou um prontuário quando cada acesso está vinculado a uma identidade individual, ativa e com permissões coerentes com a função exercida.
Por isso, defendemos que o projeto de autenticação seja conduzido em conjunto com a governança documental. De nada adianta um acesso perfeitamente controlado a documentos que não têm valor legal, assim como de pouco serve um acervo digitalizado com certificação se ex-colaboradores e perfis acumulados continuam enxergando dossiês sensíveis. Nossa proposta reúne as duas pontas: digitalização registrada com certificação cartorial, que confere ao documento digital valor legal idêntico ao físico, e um GED organizado para que RH, Jurídico e Finanças localizem a prova certa em minutos, com segurança jurídica e redução efetiva do passivo trabalhista.
Alexandre Maiali
O que significa SSO no login de um sistema?
SSO é a sigla de Single Sign-On, o login único. O usuário se autentica uma vez em um provedor de identidade e acessa vários sistemas que confiam nesse provedor sem digitar novas senhas. Cada sistema, porém, continua aplicando as próprias regras de permissão.
SSO no GED tem relação com Saúde e Segurança Ocupacional?
São significados diferentes para a mesma sigla. Em segurança do trabalho, SSO costuma designar Saúde e Segurança Ocupacional, área que gera documentos como ASO e laudos que também são armazenados no GED. Neste artigo, SSO é o mecanismo de autenticação; a gestão desses documentos ocupacionais é tratada em serviços como a Auditoria do Ponto e ASO.
Quais protocolos o GED precisa suportar para ter SSO?
Os padrões mais usados são SAML, OAuth 2 e OpenID Connect, todos sobre canal criptografado com TLS. A escolha depende do provedor de identidade da empresa e dos demais sistemas que participarão do login único. Em grupos com vários diretórios, a federação entre provedores também deve ser considerada.
Desativar o usuário no diretório encerra o acesso ao GED na hora?
Nem sempre. Desabilitar a conta no provedor de identidade impede novos logins, mas uma sessão já aberta no GED pode continuar ativa até expirar. Por isso, o procedimento de desligamento deve incluir a revogação explícita de sessões e tempos de expiração adequados.
O SSO substitui a assinatura eletrônica nos documentos de RH?
Não. O SSO identifica quem acessa o sistema, enquanto a assinatura eletrônica vincula autoria e integridade a um documento específico. Contratos, avisos e termos precisam da modalidade de assinatura adequada, independentemente de como o usuário fez login.
Fontes
Auth0: O que é login único (SSO) e como ele funciona
Serpro: Identidade como Serviço para Ambientes de Computação em Nuvem
gov.br: Passo a passo para integrar ao Login Único
Unicamp: Guia de Integração com a Autenticação Única
Microsoft Learn: tutorial de logon único SAML com o Microsoft Entra ID
garrisonOne: implantação de SSO e MFA em rede varejista
Torno Studio: login único no sistema interno
Document360: Single Sign-On (SSO)
Omada: Identity Lifecycle Management
Single Sign-On Security and Privacy: A Systematic Literature Review (2025)
Recomendações
Artigo produzido por Velveteen SaaS – Especialistas em SEO